Alle blogginnlegg
DORA eller NIS2 Hva gjelder når organisasjonen din blir fanget av begge deler
De DORA mot NIS2 Spørsmålet har et klart svar, og det er ikke «overholde begge». Finansielle enheter er ikke pålagt å oppfylle begge regimene på samme grunnlag – det ene fortrenger det andre. Å vite hvilket som gjelder, og hvilken klokke som starter når en hendelse varsles, er forskjellen mellom en forsvarlig varsling og en sen varsling.
Organisasjoner som er omfattet av begge deler planlegger ofte for den vanskeligere lesningen: overhold alt, to ganger. Det er dyrt og unødvendig. Forholdet mellom de to instrumentene er definert i selve lovgivningen.
DORA fortrenger NIS2 , på et spesifikt grunnlag
Den juridiske mekanismen
NIS2 Artikkel 4 fastsetter at dersom en sektorspesifikk unionsrettsakt krever tiltak for risikostyring eller hendelsesrapportering for cybersikkerhet med minst tilsvarende virkning som de i direktivet, skal den relevante NIS2 bestemmelsene gjelder ikke. DORA Betraktning 28 angir den tilsvarende posisjonen direkte: forordningen utgjør lex specialis for NIS2 med hensyn til finanssektoren.
Den praktiske effekten er at en finansiell enhet innenfor rammen av DORA følger DORA om IKT-risikostyring og hendelsesrapportering, og utfører ikke separat tilsvarende NIS2 forpliktelser.
Hvem dette dekker
Forskyvningen gjelder de finansielle enhetene som er oppført i DORA Artikkel 2(1) – 21 kategorier, inkludert kredittinstitusjoner, investeringsforetak, forsikringsselskaper og gjenforsikringsselskaper, betalings- og elektroniske pengeinstitusjoner, fondsforvaltere, leverandører av kryptovalutatjenester, sentrale motparter, sentrale verdipapirregistre og handelsplasser.
Hvor det stopper
Forskyvning er ikke et unntak, og det er her planleggingen oftest går galt. Den dekker det overlappende emnet – risikostyring og hendelsesrapportering. Den bytter ikke NIS2 av helt. Nasjonal implementering av NIS2 kan stille krav som ligger utenfor DORA s virkeområde. Og enheter andre steder i en gruppe som ikke er finansielle enheter under DORA Artikkel 2(1) kan være innenfor virkeområdet til NIS2 i sin egen rett, på sin egen nasjonale rutetabell.
En bankkonsern med et logistikkdatterselskap, en datasenteroperatør eller et selskap for delte tjenester innenfor samme selskapsstruktur kan derfor kjøre to regimer samtidig – bare ikke på samme enhet for samme forpliktelse.
Klokkene er ikke like, og det er det driftsmessige problemet.
Den vesentlige overlappingen mellom DORA mot NIS2 er ekte. Rapporteringsplanene er ikke det.
| Scene | DORA (Artikkel 17–19) | NIS2 (Artikkel 23) |
|---|---|---|
| Første | 4 timer med klassifisering av hendelsen som større, eller 24 timer med deteksjon | Tidlig varsling innen 24 timer etter at man har blitt oppmerksom |
| Middels | 72 timer etter første varsel | Varsling innen 72 timer etter at du ble oppmerksom på det |
| Endelig | En måned etter mellomrapporten | En måned etter varselet |
Fire timer er tallet som endrer operasjonell utforming. En 24-timers tidlig varsling kan, i en periode, settes opp av folk som jobber med hendelsen og skriver den ned etterpå. Fire timer fra klassifisering kan ikke. Det må komme ut av responsen mens den skjer, mens bildet fortsatt dannes og de som vet hva som skjedde fortsatt er opptatt med å håndtere det.
Denne fristen er også betinget av noe som er lett å overse: klokken starter ved klassifisering , ikke ved oppdagelse. Det betyr at klassifiseringsbeslutningen – er dette viktig eller ikke – i seg selv er på den kritiske banen, og noen må ta den, registrere den og kunne begrunne den senere.
Hva dette betyr i praksis
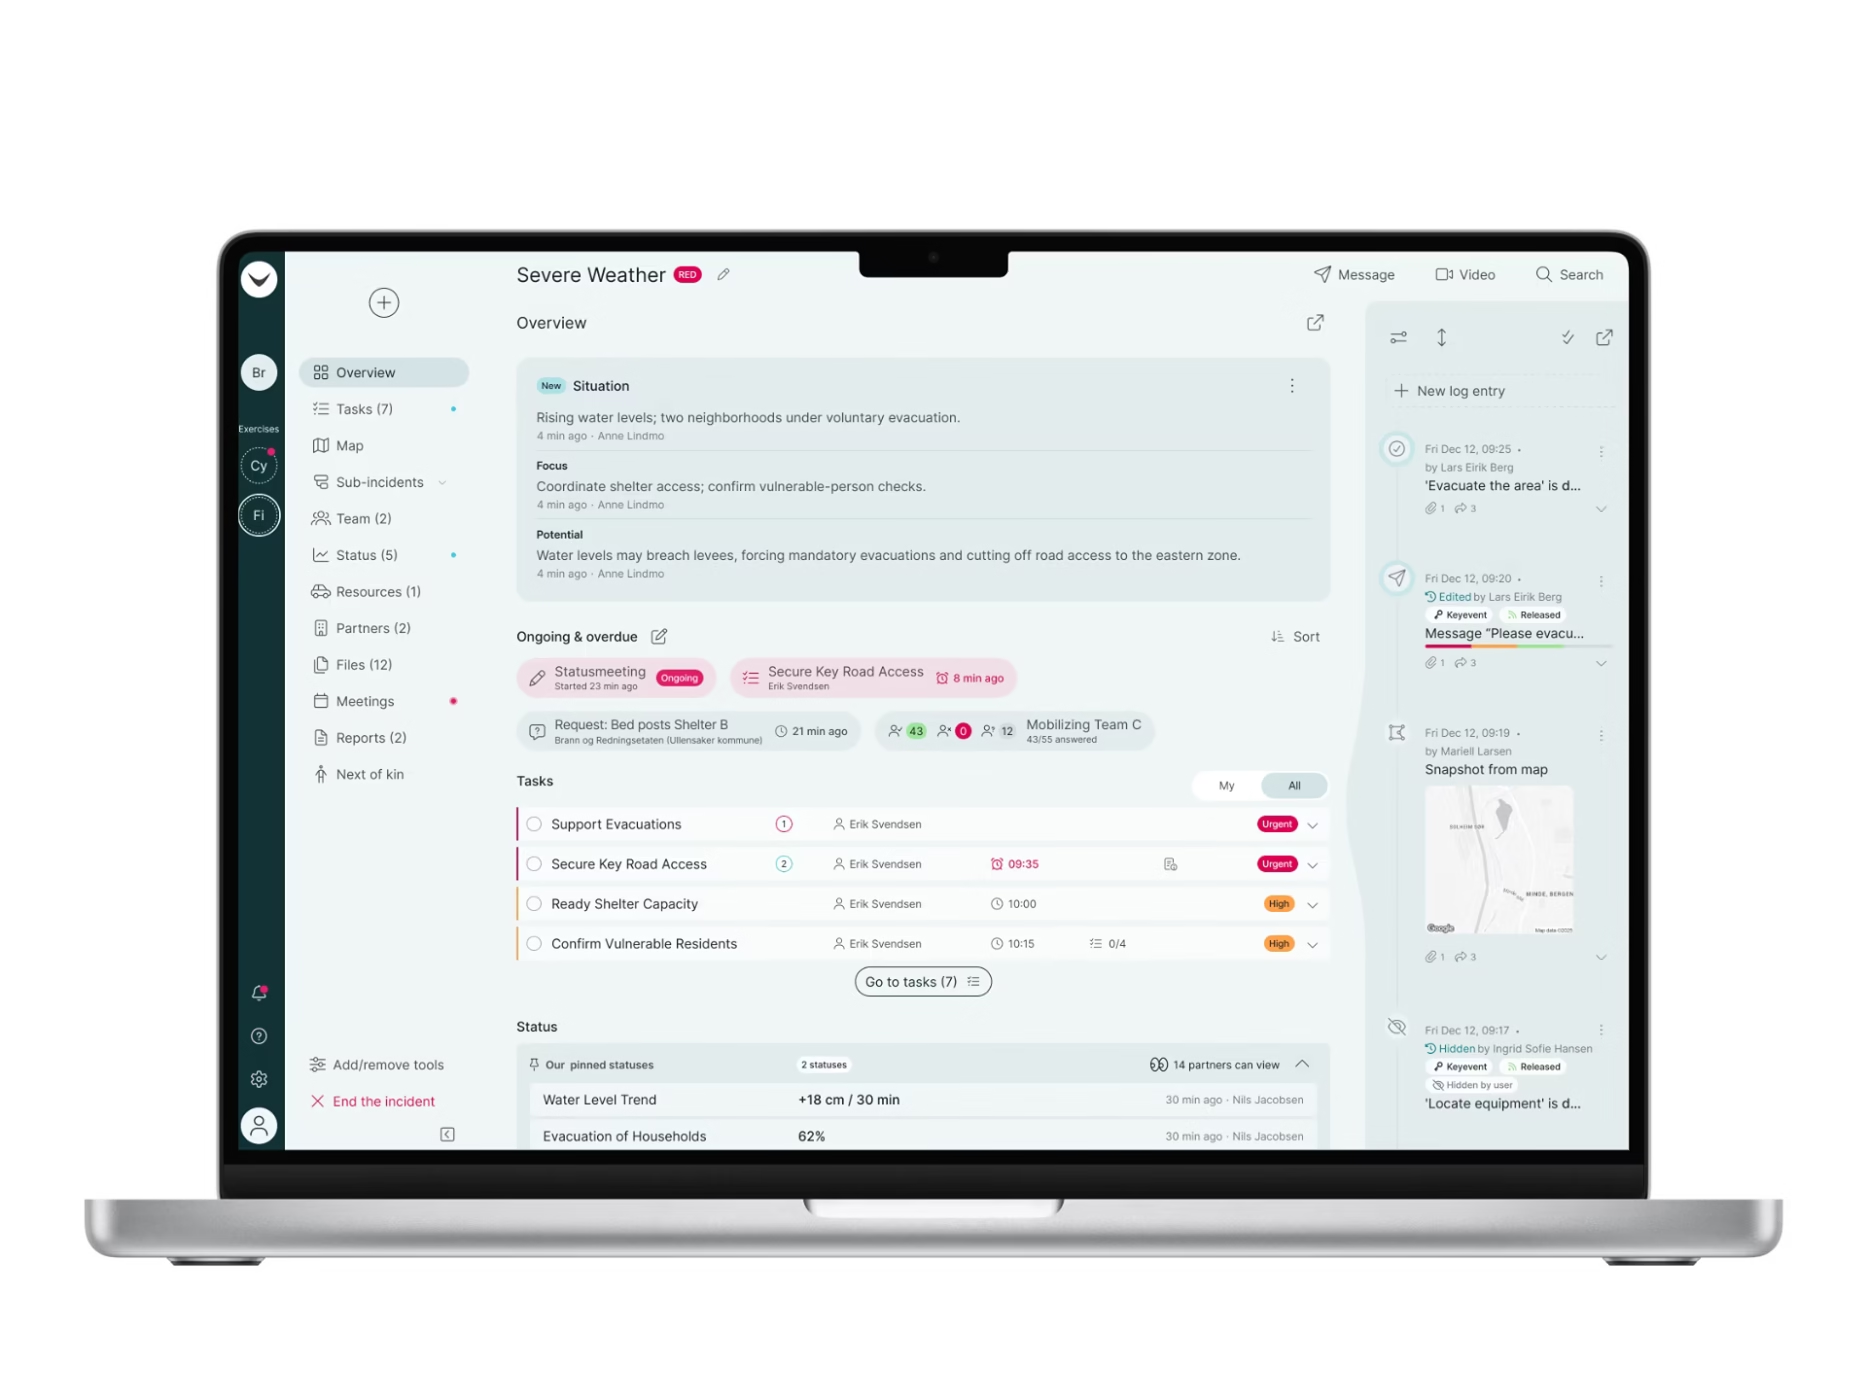
RAYVN fjerner rekonstruksjonsproblemet. Etter hvert som en hendelse utfolder seg, loggføres hver erklæring, klassifisering, mobilisering, eskalering og beslutning i det øyeblikket den skjer. Når fristen på fire timer inntreffer, er varselet allerede der i en live, tidsstemplet registrering – ingenting trenger å settes sammen fra minnet mens klokken går. Den samme registreringen besvarer deretter regulatorens oppfølgingsspørsmål, og for grupper som driver begge regimene, dokumenterer den NIS2 forpliktelser for enhetene der disse fortsatt gjelder.
Denne artikkelen oppsummerer DORA og NIS2 for generell informasjon og gjenspeiler vår tolkning av regelverket slik det er nå. Dette er ikke juridisk rådgivning og bør ikke brukes som sådan. For en endelig oppfatning av hvordan disse ordningene gjelder for din organisasjon, bør du kontakte en kvalifisert juridisk rådgiver.
Vanlige spørsmål om DORA mot NIS2
Må finansielle enheter overholde begge deler? DORA og NIS2 ?
Ikke om samme emne. NIS2 Artikkel 4 gjelder ikke NIS2 bestemmelser der sektorspesifikk unionsrett stiller minst likeverdige krav, og DORA Betraktning 28 bekrefter DORA er lex specialis for finanssektoren. Finansielle enheter som omfattes av DORA Artikkel 2(1) følger DORA for IKT-risikostyring og hendelsesrapportering. Nasjonalt NIS2 Transponering kan fortsatt pålegge krav utenfor DORA s virkeområde, og ikke-finansielle enheter i samme gruppe kan være innenfor virkeområdet til NIS2 uavhengig.
Hva er DORA frist for rapportering av hendelser?
DORA krever en førstegangsmelding innen fire timer etter at en hendelse er klassifisert som større, eller innen 24 timer etter at den er oppdaget. En mellomrapport følger innen 72 timer etter den første meldingen, og en endelig rapport innen én måned etter mellomrapporten.
Hvordan fungerer DORA rapporteringsfristen er forskjellig fra NIS2 ?
NIS2 Artikkel 23 krever tidlig varsling innen 24 timer etter at en betydelig hendelse er blitt kjent med, en fullstendig varsling innen 72 timer og en endelig rapport innen én måned. DORA s firetimers første varsling er betydelig strengere, og den går fra klassifisering snarere enn fra bevissthet.
Hvilke enheter er dekket av DORA ?
DORA Artikkel 2(1) lister opp 21 kategorier av finansielle enheter, inkludert kredittinstitusjoner, investeringsforetak, forsikringsselskaper og gjenforsikringsselskaper, betalings- og elektroniske pengeinstitusjoner, UCITS-er og forvaltere av alternative investeringsfond, leverandører av kryptoaktiva, sentrale motparter, sentrale verdipapirregistre og handelsplasser.
- Direktiv (EU) 2022/2555 ( NIS2 ). Artikkel 4 (sektorspesifikke unionsrettsakter) og artikkel 23 (rapporteringsplikter). https://eur-lex.europa.eu/eli/dir/2022/2555/oj
- Forordning (EU) 2022/2554 ( DORA ). Betraktning 28, artikkel 2(1) og artikkel 17–19. https://eur-lex.europa.eu/eli/reg/2022/2554/oj
- Kommisjonens delegerte forordning (EU) 2025/301, som spesifiserer innhold og tidsfrister for førstegangsmelding og rapporter om større IKT-relaterte hendelser.
Snakk med en RAYVN Ekspert
Ikke bare test et verktøy – optimaliser strategien din. Sett deg ned med en RAYVN ekspert for å bekrefte at funksjonene våre oppfyller dine samsvarsbehov og se hvor enkelt det er å håndtere komplekse hendelser i sanntid.
Kom i gang